더 강력한 보안으로 더 쉬운 인증 운영을 위한 eKYC!
디지털 신원 인증은 이제 단순히 신분증과 얼굴을 확인하는 단계를 넘어섰습니다.서비스를 운영하는 기업들은 사용자가 제출한 정보가 정확한지 확인하는 것은 물론, 인증을 시도하는 환경이 안전한지, 인증 실패 원인을 빠르게 파악할 수 있는지, 내부 운영자가 개인정보에 적절한 권한으로 접근하고 있는지까지 함께 관리해야 합니다. 특히 금융, 핀테크, 티켓팅, 게임, 커머스와 같이 비대면 인증이 중요한 서비스에서는 사기 시도와 운영 리스크가 점점 더 복잡해지고 있습니다. 동일 기기를 활용한 반복 인증, 가상 환경을 통한 우회 시도, 만료 신분증 제출, 인증 실패 문의, 운영자별 개인정보 접근 관리 등 실제 운영 과정에서 다양한 예외 상황이 발생합니다. 2026년 2분기 ARGOS Identity는 이러한 운영 환경에 맞춰 보안 강화, 정책 유연성, 관리자 권한 관리, 인증 과정 추적 기능을 중심으로 제품을 고도화했습니다. 이번 글에서는 4월부터 6월까지 적용된 2분기 주요 업데이트를 소개하겠습니다.
4월 주요 업데이트 : 사람뿐 아니라 인증을 시도하는 ‘기기’까지 검증합니다
온라인 인증 과정에서 발생하는 사기 시도는 단순히 위조 신분증 제출에만 머물지 않습니다. 가상 머신, 에뮬레이터, 자동화 봇, 변조된 브라우저 환경 등을 활용해 반복 인증을 시도하거나, 동일 기기에서 여러 계정을 생성하는 방식의 악용 사례도 발생할 수 있습니다. 이에 따라 ARGOS Identity는 4월 업데이트를 통해 Device Info 및 Fingerprint 기반 검증 기능을 강화했습니다. Device Info는 사용자가 라이브폼에 진입하는 초기 단계에서 실행되는 사전 검증 기능입니다. 즉, 사용자가 본격적인 KYC 프로세스에 들어가기 전에 인증을 시도하는 기기 환경을 먼저 확인합니다. 이번 업데이트를 통해 고객사는 다음과 같은 환경을 탐지하고 차단할 수 있습니다.- 가상 머신(Virtual Machine)
- 모바일 에뮬레이터(Emulator)
- 자동화 봇(Malicious Bot)
- 브라우저 변조(Browser Tampering)
- 동일 기기 반복 인증(Device Duplicate Check)
5월 주요 업데이트 : 인증 오류를 무조건 실패로 끝내지 않고, 운영 정책에 맞게 처리합니다
KYC 과정에서는 여러 엔진이 함께 작동합니다. 신분증 라이브니스, 셀피 라이브니스, 얼굴 비교, 정부 데이터 진위확인 등 다양한 검증 단계가 순차적으로 또는 병렬적으로 실행됩니다. 기존에는 특정 엔진에서 오류가 발생하거나 동일한 오류가 반복될 경우 사용자가 재시도 화면에 머무르거나, 인증을 끝까지 완료하지 못하는 문제가 발생할 수 있었습니다. 사용자는 왜 실패했는지 알기 어렵고, 고객사 운영팀도 정확한 원인을 파악하기까지 많은 시간이 필요했습니다. 5월 업데이트에서는 이러한 문제를 개선하기 위해 Error Handling Method와 세분화된 에러 페이지가 추가되었습니다. 이제 주요 엔진 오류가 반복될 경우 동일한 재시도를 계속 유도하는 대신, 오류 유형별 전용 에러 페이지로 이동합니다. 또한 고객사는 각 검증 항목별로 오류 발생 시 처리 방식을 선택할 수 있습니다. 처리 방식은 크게 두 가지입니다.- Error: 오류 발생 시 전용 에러 페이지로 이동
- Warning: 해당 검증을 건너뛰고 후속 KYC 프로세스 계속 진행
운영자마다 맡은 업무가 다르고, 접근해야 하는 데이터 범위도 다릅니다. 모든 관리자가 동일한 권한으로 민감한 개인정보에 접근할 수 있다면 보안과 내부 통제 측면에서 리스크가 발생할 수 있습니다. 5월 업데이트에서는 RBAC(Role-Based Access Control), 즉 역할 기반 접근 제어 기능이 개선되었습니다.
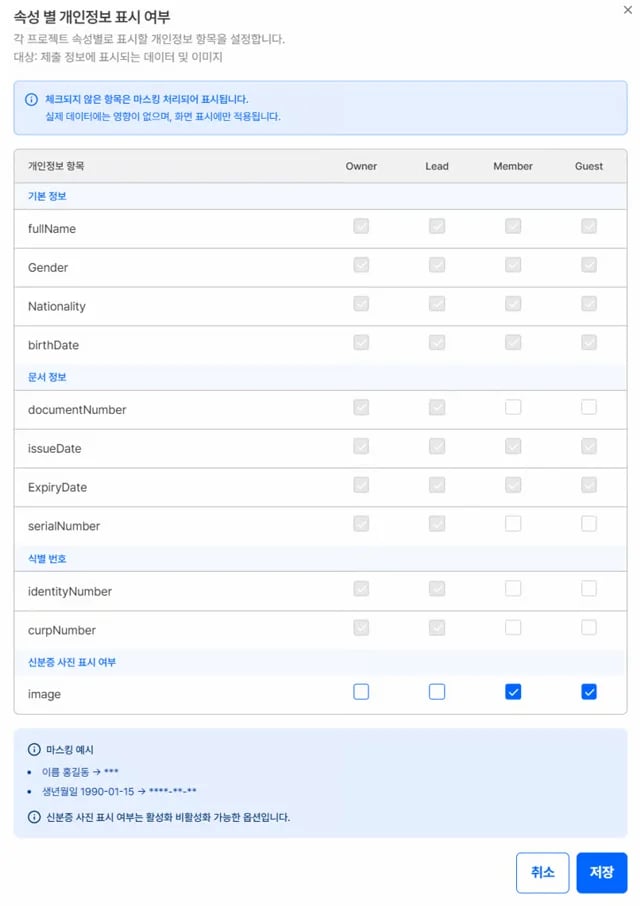
- Owner / Leader / Member / Guest
6월 주요 업데이트 : 인증 과정을 한눈에 확인하는 Session Journey
인증 운영 과정에서 가장 많이 발생하는 문의 중 하나는 “사용자가 왜 인증에 실패했는지 모르겠다”는 문제입니다. 사용자는 인증이 되지 않았다고 문의하지만, 운영자는 사용자가 어느 단계에서 이탈했는지, 어떤 검증이 실패했는지, 오류 페이지로 이동했는지, 최종 결과까지 도달했는지를 확인해야 합니다. 6월 업데이트에서는 이러한 문제를 해결하기 위해 Session Journey 기능이 추가되었습니다. Session Journey는 사용자가 라이브폼에 진입한 순간부터 최종 결과에 도달하기까지 발생한 모든 이벤트를 하나의 타임라인으로 보여주는 기능입니다.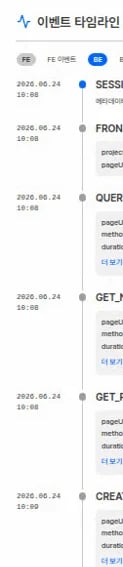
- 사용자가 라이브폼에 진입한 시점
- 각 단계별 진행 이벤트
- Front-end에서 발생한 사용자 행동
- Back-end에서 실행된 검증 및 판정 이벤트
- 마지막 이벤트
- 에러 코드
- 최종 상태
- 중도 이탈 여부
더 자세한 업데이트 내용이 궁금하신가요?
이번 글에서는 2026년 2분기 업데이트 중 주요 기능을 중심으로 소개해 드렸습니다. 각 기능의 상세 설정 방법, API 응답 필드, 대시보드 설정 위치, 에러 코드, 적용 방식 등 보다 자세한 내용은 **ARGOS Identity 개발자 가이드(Developer Guide)**에서 확인하실 수 있습니다. 앞으로도 ARGOS Identity는 고객사의 다양한 운영 환경과 요구사항에 맞춰 더욱 안전하고 효율적인 디지털 신원 인증 환경을 제공할 수 있도록 지속적으로 제품을 개선해 나가겠습니다.