1. 사용자 중복 탐지 기능 (Custom DI)
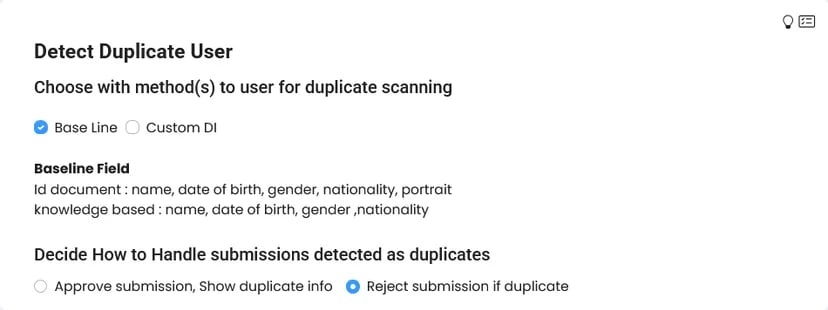
이제 하나의 사람이 여러 개의 계정을 만들 수 없도록 보다 정교하게 관리할 수 있습니다. 관리자가 직접 정의한 기준(Custom DI)을 바탕으로, 중복 사용자를 탐지할 수 있는 기능이 도입되었습니다. 예를 들어, 같은 기기나 비슷한 얼굴, 동일한 문서를 제출한 사용자가 다른 계정을 만들려고 시도할 경우 이를 실시간으로 걸러냅니다. 플랫폼에 반복적으로 가입하는 부정 사용자(예: 리워드 어뷰저, 이벤트 사냥꾼)를 사전에 차단할 수 있습니다. 즉, 비용은 줄이고 사용자 신뢰도는 높아지는 거죠.- 어디서 확인하나요?
대시보드 > 설정 > 사용자 정책 > Custom DI 메뉴에서 기준을 설정하고,
중복 사용자 탐지 메뉴를 통해 탐지된 결과를 확인할 수 있습니다.
- 개인정보 보호 강화: 실제 주민번호 같은 민감 정보는 저장하지 않고, DI만 저장하면 법적·보안 리스크를 줄일 수 있습니다.
- 중복 사용자 탐지: 같은 사람이 여러 번 인증을 받더라도, 같은 DI 값이 생성되므로 중복 탐지가 가능합니다.
- 서비스 간 사용자 연동: 다양한 시스템 간에도 동일한 사용자를 고유하게 식별할 수 있습니다. (단, DI 생성 알고리즘과 키는 각 서비스마다 다르므로 무단 연동은 불가능)
2. 인젝션 단계 보안 강화
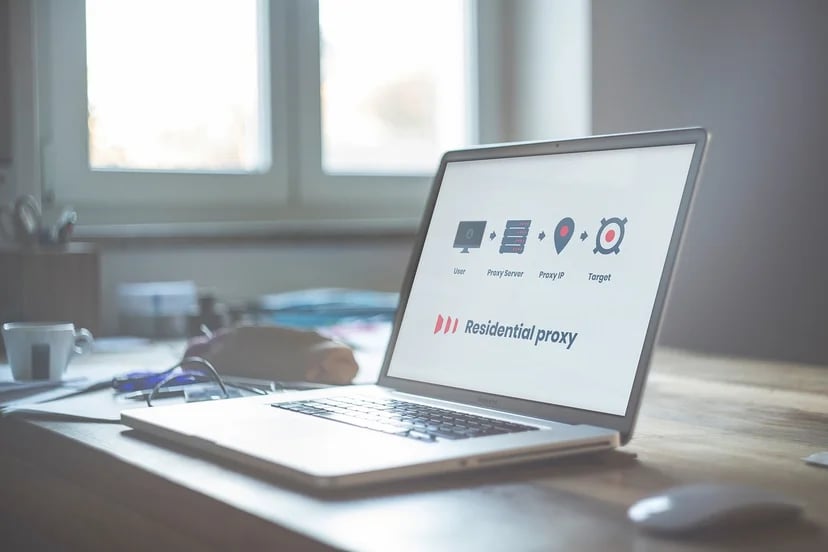
KYC 플로우 중 사용자의 정보 입력이 시작되는 ‘인젝션 단계’에서 보안이 더욱 강화되었습니다. 사용자의 IP와 위치를 기반으로, 의심스러운 접근을 사전에 자동으로 탐지하고 차단합니다.- VPN, 프록시, Tor 브라우저 등을 통한 접근 차단
- 사용자의 위치 간 거리 제한 설정 가능
- 특정 국가나 지역에서만 KYC 시작을 허용 가능
예를 들어, 사용자가 VPN이나 프록시 등 우회 접속을 시도했는지 여부를 판별하고, 제출자가 입력한 주소 정보와 실제 IP 위치 간 거리가 현저히 떨어져 있을 경우에는 인증 자체를 자동으로 차단합니다.
3. 향상된 Webhook 트리거
Webhook이란, 인증 결과를 외부 시스템과 자동으로 연결해주는 기능입니다.어떤 점이 좋아졌을까요? 새로운 트리거 조건이 추가되어 더 정밀하게 후속 작업을 처리할 수 있습니다.- created: 사용자가 인증 제출을 시작했을 때 자동 트리거
- retry: 인증 과정에서 실패가 발생하여 재시도를 요구한 상황에서 트리거
- 인증 실패 시, 시스템이 자동으로 상태를 “거절됨”으로 처리
GET /submission API 응답에 인증 과정 중의 인젝션 히스토리도 포함되어, 어떤 환경에서 인증이 시도되었는지 정밀하게 파악할 수 있습니다. 이번 업데이트에서는 Webhook 기능이 한층 더 강력해졌습니다. 기존에는 인증 결과가 ‘승인됨(approved)’, ‘거절됨(rejected)’, ‘보류됨(pending)’ 등의 상태 Webhook을 통해 전달되었는데요, 여기에 더해, 이제는 인증 과정에서 ‘제출(submission)’이 발생하면 즉시 create 이벤트가 전달되며, 만약 위조된 신분증과 같이 의심스러운 서류가 감지될 경우에도, Webhook을 통해 즉시 알림을 받을 수 있습니다. 쉽게 말해, kyc시작, kyc 재시도와 같은 인증 과정에서 발생한 상황도 알려주는 것이죠! 또한, 자동 검증이 실패한 경우에는 시스템이 자동으로 retry 처리를 하며, 1회차에 바로 거절되는 경우에도 그 결과가 Webhook으로 전송되어, 개발자는 매번 상태를 직접 확인하지 않아도 실시간으로 인증 흐름을 파악할 수 있게 되었습니다. Webhook을 프로젝트에 한 번만 등록해두면, 인증이 어떻게 처리되었는지, 어떤 문제가 발생했는지를 즉시 감지하고 대응할 수 있습니다. 새롭게 배포되는 기능 중 하나는 ‘Return URL 개선’입니다. 기존에는 사용자가 KYC 인증을 마친 후, ‘확인(OK)’ 버튼을 누르거나 일정 시간이 지나면 설정된 return URL로 자동 이동되었지만, 승인되었는지, 거절되었는지 등의 결과 정보는 포함되지 않아, 이를 확인하기 위해선 개발자가 별도로 API나 Webhook을 호출해야 했습니다. 이제는 해당 return URL을 통해 인증 상태 결과(예: approved, rejected 등)를 함께 전달해드리기 때문에, 개발자가 Webhook이나 대시보드에 따로 접속하지 않아도, 필요한 정보를 간단히 받아볼 수 있습니다. 이 기능은 개발자 편의성을 크게 높여주며, 인증 이후의 사용자 흐름(예: 승인 시 다음 단계로 이동, 거절 시 안내 페이지로 이동)을 더욱 유연하게 설계할 수 있도록 돕습니다. 이번 업데이트를 통해 ARGOS는 단순한 인증 도구를 넘어서, 실시간 의사결정이 가능한 인텔리전스 인증 플랫폼으로 진화하고 있습니다. 한 번의 설정만으로 사용자 흐름 전반을 자동화하고 싶으시다면,
지금 바로 새로워진 Webhook과 Return URL 기능을 확인해보세요! 지금까지 5월에 새롭게 업데이트된 내용을 간단하게 살펴보았는데요, 이번 업데이트는 단순한 보안 기능 향상을 넘어서, 사용자 경험을 지키고 인증 기반 비즈니스의 신뢰를 높이는 방향으로 설계되었습니다. 부정 사용자로 인한 리스크를 사전에 차단하고, 불필요한 운영 비용을 줄이며, 사용자를 더 빠르게 온보딩할 수 있도록 돕는 것! 이것이ARGOS ID check가 존재하는 이유라고 할 수 있는데요! 우리는 앞으로도 인증 과정을 ‘불편한 절차’가 아닌, 경쟁력 있는 고객 경험으로 만들기 위해 계속 나아가겠습니다. 지금 바로 대시보드에서 새롭게 업데이트된 기능을 만나보세요!