최근 개인정보 유출, 무엇이 빠져나갔나
최근 공개된 주요 사고의 유출 항목을 정리하면 다음과 같습니다.수치는 2026년 11월 5일까지의 언론 보도(뉴스1, 뉴스핌, 전자신문)를 바탕으로 정리했으며, 조사 결과에 따라 달라질 수 있습니다.
유출된 정보는 어떻게 명의도용으로 이어질까
유출된 개인정보는 대체로 세 가지 경로로 악용됩니다.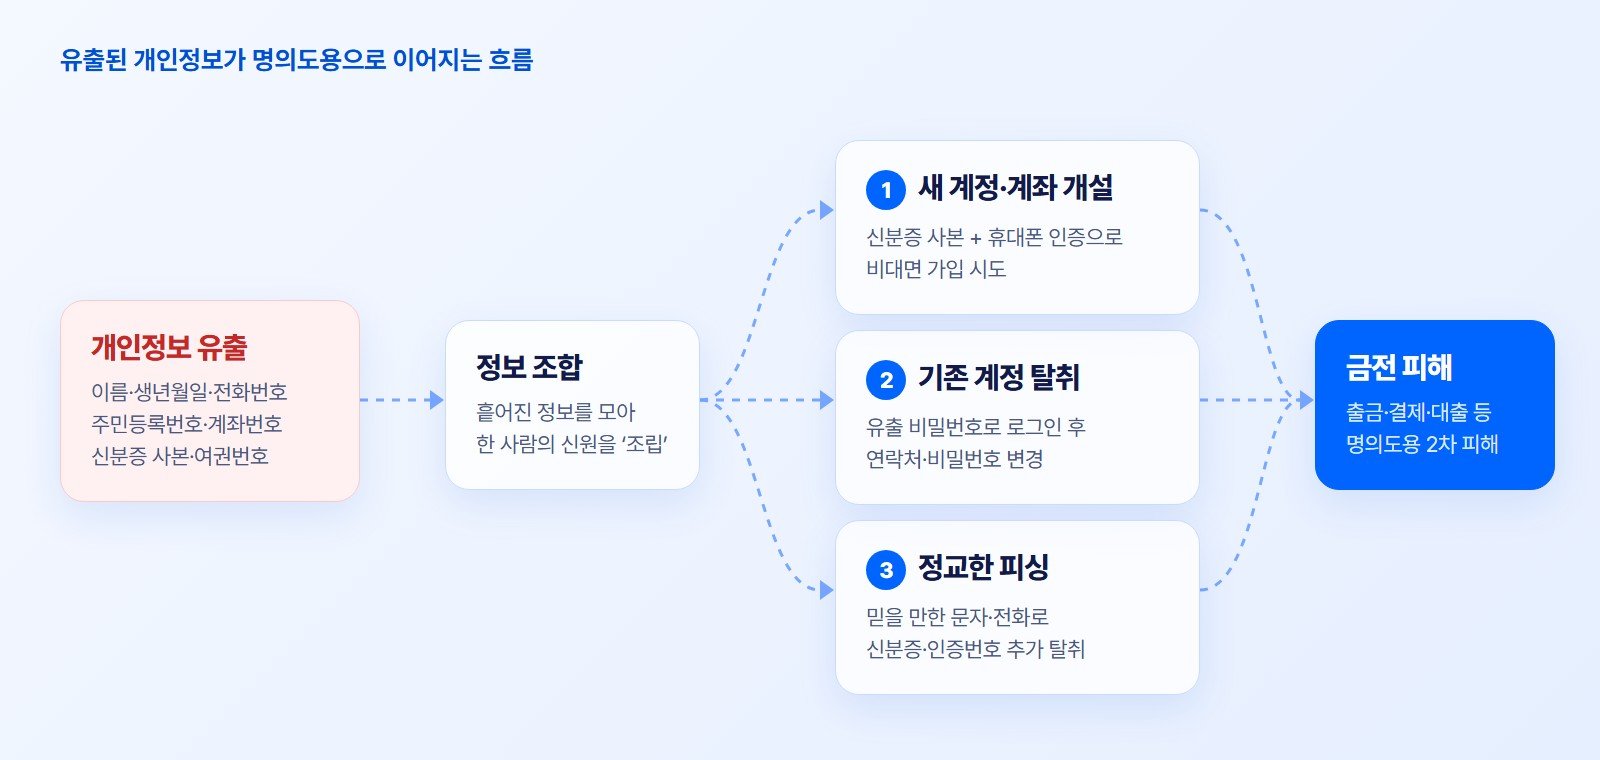
유출된 개인정보가 명의도용으로 이어지는 흐름
1. 내 명의로 새 계정·계좌 만들기
이름, 생년월일, 주민등록번호, 신분증 사본을 갖고 있으면 비대면 가입이나 계좌 개설을 시도할 수 있습니다. 신분증 사본을 제출하고 휴대폰 인증만 거치는 구조라면, 탈취한 정보만으로 다른 사람인 척 인증을 통과할 위험이 있습니다. 실제로 보이스피싱으로 빼낸 신분증 사본과 휴대폰 인증을 이용해 돈을 가로챈 사건이 이어지고 있다는 보도도 나왔습니다.2. 기존 계정 빼앗기
한 곳에서 유출된 아이디·비밀번호를 다른 서비스에 그대로 넣어 보는 공격(크리덴셜 스터핑)이 대표적입니다. 로그인에 성공하면 공격자는 연락처나 비밀번호를 바꿔 계정을 아예 빼앗고, 그다음 출금이나 결제를 시도합니다.3. 더 정교한 피싱으로 이어지기
이름과 생년월일, 최근 이용 서비스까지 아는 사기범은 훨씬 믿을 만한 문자나 전화를 보낼 수 있습니다. 피해자가 속아 신분증 사진이나 인증번호를 넘기면, 다시 1번과 2번으로 이어집니다.‘아는 정보’로 하는 본인확인이 약해지는 이유
많은 서비스의 본인확인은 결국 ‘이 사람이 무엇을 알고 있는가’에 기대고 있습니다. 이름과 생년월일을 맞게 입력했는지, 주민등록번호가 일치하는지, 문자로 받은 인증번호를 입력했는지 같은 방식입니다. 문제는 유출이 일어나면 이 ‘아는 정보’를 본인이 아닌 사람도 알게 된다는 점입니다. 비밀번호는 바꿀 수 있지만 주민등록번호와 생년월일은 쉽게 바꿀 수 없습니다. 신분증 사본 역시 한 번 유출되면 계속 악용될 수 있습니다. 그래서 유출 이후의 본인확인은 질문을 바꿔야 합니다.- “이 정보를 알고 있나요?”가 아니라
- “진짜 신분증을 가진 그 사람이, 지금 직접 인증하고 있나요?”
ARGOS ID check로 ‘진짜 본인’을 확인하는 방법
ARGOS ID check는 가입 단계부터 이후 민감한 거래까지, 유출된 정보만으로는 통과할 수 없는 본인확인 흐름을 만들 수 있도록 돕습니다.1단계. 가입·계좌 개설: 신분증과 얼굴을 함께 확인합니다
- 신분증 정부진위확인: 주민등록증·운전면허증 등 국내 신분증 5종을 정부 기관 데이터와 대조해 실제로 발급된 유효한 신분증인지 확인합니다.
- ID Liveness: 제출된 신분증이 실물인지 확인합니다. 화면을 다시 찍은 사진, 인쇄본, 사진을 바꿔 붙인 신분증 같은 위조 시도를 걸러냅니다. 유출된 신분증 사본을 그대로 제출하는 시도에 대응할 수 있습니다.
- Face Compare + 얼굴 라이브니스: 신분증 속 얼굴과 지금 촬영한 셀피를 1:1로 비교하고, 사진이나 영상이 아닌 실제 사람이 인증하고 있는지 확인합니다. 신분증과 개인정보를 모두 손에 넣었더라도 그 사람의 얼굴은 대신하기 어렵습니다.
2단계. 인증 환경: 의심스러운 기기를 걸러냅니다
유출된 정보를 대량으로 악용하는 공격은 보통 사람이 아니라 자동화된 도구로 이뤄집니다. ID check의 Device Info 기능은 모바일 에뮬레이터, 자동화 봇, 브라우저 변조를 탐지하고, 같은 기기에서 반복되는 인증 시도를 제한할 수 있습니다. 한 기기로 여러 명의의 계정을 만드는 시도를 초기에 막을 수 있습니다.3단계. 가입 이후: 민감한 순간마다 얼굴로 다시 확인합니다
가입 때 한 번 확인했다고 끝이 아닙니다. 유출된 비밀번호로 누군가 로그인했다면, 그다음은 연락처 변경, 비밀번호 재설정, 출금 같은 민감한 행동입니다. Face Auth는 처음 인증한 얼굴을 기준으로 신분증 재촬영 없이 셀피 한 번으로 다시 본인을 확인합니다. 비밀번호나 문자 인증번호는 빼앗길 수 있지만, 실시간 얼굴은 빼앗기 어렵습니다. 유출된 정보가 어떤 경로로 악용되는지, ID check가 어느 지점에서 막는지 정리하면 다음과 같습니다.우리 서비스의 본인확인, 지금 점검해 보세요
최근 유출 사고를 계기로 아래 질문에 답해 보시길 권합니다. 하나라도 ‘아니요’라면 유출된 정보로 우리 서비스가 뚫릴 수 있는 지점이 있다는 뜻입니다.- 가입·계좌 개설 시 이름·주민번호·문자 인증 외에 신분증 진위를 확인하고 있나요?
- 제출된 신분증이 사본이나 화면 촬영본이 아닌 실물인지 확인하고 있나요?
- 신분증 속 사람과 지금 인증하는 사람이 같은지 얼굴로 확인하고 있나요?
- 에뮬레이터·봇이나 같은 기기에서 반복되는 가입 시도를 걸러내고 있나요?
- 연락처 변경·비밀번호 재설정·출금처럼 민감한 순간에 다시 본인을 확인하고 있나요?
유출은 막지 못해도, 도용은 막을 수 있습니다
개인정보 유출은 한 기업만의 문제가 아니게 됐습니다. 다른 곳에서 유출된 정보가 우리 서비스의 가입 화면과 로그인 화면으로 들어올 수 있기 때문입니다. 유출 자체를 모두 막기는 어렵지만, 유출된 정보가 명의도용으로 이어지는 길목은 막을 수 있습니다. ‘아는 정보’가 아니라 ‘진짜 신분증을 가진 그 사람’을 확인하는 것, 그것이 유출 이후 기업이 고객을 지키는 확실한 방법 중 하나입니다. ARGOS ID check는 이미 운영 중인 가입·인증 흐름에 필요한 단계만 골라 붙일 수 있습니다. 우리 서비스에 맞는 본인확인 구조가 궁금하시다면 편하게 문의해 주세요. 👉 ARGOS ID check 자세히 보기 👉 함께 읽기: 전자금융 서비스의 명의도용, 신분증 인증만으로 막을 수 있을까? 👉 함께 읽기: 셀피 한 번으로 신원을 재확인하는 ‘Face Auth’ 재인증 기능 👉 함께 읽기: 2026년 2분기 업데이트 – Device 보안부터 Session Journey까지 👉 고객사례: 64만 개 이상의 부정 계정을 차단한 MapleStory Universe의 Face Auth 재인증 👉 도입 문의: sales@argosidentity.com